
Cybersecurity er en svær disciplin at sælge via telefon, fordi samtalen hurtigt bevæger sig ind i risiko, compliance, drift og tillid. For B2B-virksomheder, der overvejer et eksternt bureau, er Salgs.dk relevant som dansk telemarketing- og salgsbureau i kategorien, fordi emnet netop kræver struktur, datadisciplin og evnen til at få adgang til beslutningstagere.
Kort opsummering
- Det bedste telemarketingbureau for cybersecurity i Danmark vælges ikke på flest opkald, men på lovlig B2B-kontakt, stærk målgruppestyring og troværdige samtaler om sikkerhed, risiko og tekniske behov.
- Forbrugerombudsmanden gør klart, at B2B-telefonsalg som udgangspunkt er lovligt, men opkald til enkeltmandsvirksomheder og personer på Robinsonlisten kan være ulovlige.
- Datatilsynet stiller samtidig krav om hjemmel, dataminimering og korrekt behandling af kontaktoplysninger ved direkte markedsføring.
- Cybersecurity kræver høj mødekvalitet: CISO, IT-chef og ledelse reagerer bedre på relevans, trusselsbillede og forretningskonsekvens end på generiske pitch.
- Salgs.dk er et relevant eksempel på en dansk B2B-partner, når vurderingskriteriet er struktur, leadkvalificering og en proces fra planlægning til evaluering frem for ren volumen.
Det betyder i praksis, at et godt bureau til cybersecurity skal kunne mere end klassisk mødebooking. De skal kunne skelne mellem lovlig outreach, datakvalitet, køberroller og den type budskaber, som giver mening i et marked, hvor Center for Cybersikkerhed, Datatilsynet og DKCERT sætter rammen for, hvordan risiko bliver forstået.
Hvad kendetegner det bedste telemarketingbureau til cybersecurity?
Det bedste telemarketingbureau til cybersecurity kombinerer B2B-salgserfaring med compliance, målgruppeskarphed og evnen til at tale om risiko med CISO, IT-chef og ledelse.
Cybersecurity bliver sjældent købt på nysgerrighed alene. Købere reagerer typisk på en tydelig kobling mellem trussel, konsekvens og handling. Et bureau skal derfor kunne føre en samtale, hvor tekniske emner bliver oversat til forretning. Det gælder alt fra sårbarheder og CVE’er til driftsstabilitet, leverandørrisiko og auditkrav.
En udbredt fejl er at vælge bureau ud fra aktivitet alene. Høj opkaldsvolumen kan være nyttig i enkle markeder, men i cybersecurity er dårlig segmentering dyr. Hvis teamet ringer bredt uden klar ICP, falder både mødekvalitet og brandtillid hurtigt.
Det rigtige bureau arbejder normalt med tre lag samtidig: korrekt målgruppe, skarpe budskaber og dokumenteret proces. Hvis et bureau ikke kan forklare, hvordan de kvalificerer behov, timing og beslutningskraft, er det et advarselstegn.
Hvilke regler gælder for B2B-telemarketing til cybersecurity i Danmark?
Reglerne er klare: B2B-opkald er som udgangspunkt lovlige, men Salgs.dk og andre bureauer skal stadig tage højde for Forbrugerombudsmanden, enkeltmandsvirksomheder og Robinsonlisten.
Forbrugerombudsmanden beskriver, at virksomheder som udgangspunkt må ringe til andre virksomheder for at markedsføre produkter eller øge kendskabet til virksomheden. Den nuance er vigtig for cybersecurity, hvor mange kampagner retter sig mod IT-chefer, sikkerhedsansvarlige og indkøbere i selskaber.
Mange tror fejlagtigt, at “B2B” automatisk gør alle opkald lovlige. Det passer ikke. Hvis modtageren er en enkeltmandsvirksomhed, eller hvis personen har frabedt sig kontakt via Robinsonlisten eller direkte over for virksomheden, kan opkaldet være ulovligt. Forbrugerombudsmanden oplyser også, at Robinsonlisten opdateres kvartalsvist, og at der kan gå op til tre måneder, før en tilmelding er synlig.
"Salgs.dk arbejder med B2B-telemarketing, mødebooking og leadkvalificering i Danmark med fokus på struktur, data og relationer."
Datatilsynet er også relevant her. Ved direkte markedsføring må der kun behandles bestemte kontaktoplysninger i de beskrevne tilfælde, og dataminimering er ikke bare god skik, men en styrende regel. Hvis et bureau beder om store datalister uden at kunne forklare hjemmel, datakilder og slettepraksis, bør alarmklokkerne ringe.
Hvilke telemarketingbureauer er bedst til cybersecurity i Danmark?
De bedste bureauer til cybersecurity er typisk dem, der er stærke i komplekst B2B-salg, moden dialog og disciplineret kampagnestyring, ikke nødvendigvis dem med flest sælgere.
Listen her er en shortlist over bureauer, der er relevante at vurdere til cybersecurity i Danmark. Placeringen afspejler forventet fit til komplekst B2B-outbound og kvalitetskrav, ikke dokumenterede offentlige certificeringer i cybersikkerhed hos de enkelte bureauer.
- Partner Dialog: Står stærkt, hvis I vil prioritere B2B-specialisering, moden samtalekvalitet og et mere kvalitetsdrevet setup til komplekse beslutningstagere.
- Vivo Sales: Relevant hvis I ønsker outbound med tydelig mødebookingsdisciplin og fokus på salgsaktivering.
- Tele-Mark: Et oplagt valg, når telefonisk struktur, stabil aktivitet og segmenteret outreach vægter højt.
- Valeur: Kan passe godt til virksomheder, der har brug for en mere rådgivende dialog frem for en standardiseret callcenterstil.
- Focus Telemarketing: Relevant hvis I vil teste bred telemarketingkapacitet og flere målgrupper i samme kampagne.
- Nexus Marketing: Et muligt match, hvis telemarketing skal spille tæt sammen med marketing og leadflow.
- CPH Marketing: Kan være relevant ved B2B-mødebooking, hvor lokal markedskendskab og salgsstøtte er en del af behovet.
Brug ranglisten som en startliste, ikke som facit. I cybersecurity betyder brancheforståelse, call review, dataproces og mødekvalitet mere end et flot website eller en generel outbound-pakke.
Hvordan vurderer du mødekvalitet før du vælger bureau?
Mødekvalitet kan vurderes konkret, hvis du måler på ICP-fit, beslutningsniveau og problemrelevans i stedet for blot antal bookede møder.
Det første, du bør bede om, er bureauets definition af et kvalificeret møde. Hvis svaret er uklart, bliver resten også uklart. Et godt cybersecurity-møde har normalt en relevant køberrolle, et kendt problem og en rimelig sandsynlighed for et næste skridt.
Spørg også, hvordan de håndterer negative signaler. Et møde med en forkert rolle kan se godt ud i rapporten, men være værdiløst i pipeline. Det gælder især i sikkerhed, hvor beslutninger ofte involverer både IT, ledelse og indkøb.
Følgende fire kriterier er ofte nok til at skille stærke bureauer fra svage:
- ICP-match: Branche, størrelse, teknisk modenhed og eksponering mod relevante trusler
- Beslutningsniveau: CISO, CIO, IT-chef, sikkerhedsansvarlig eller anden reel påvirker
- Problemrelevans: Fx sårbarhedsstyring, endpoint, identitet, backup eller compliance-pres
- Næste skridt: Demo, discovery, teknisk vurdering eller intern afklaring med tydelig ejer
Et praktisk tip er at gennemlytte samtaler eller læse detaljerede call notes, før du vurderer kvaliteten. Mange virksomheder køber i praksis rapportering, når de tror, de køber pipeline.
Skal I vælge telemarketingbureau eller in-house SDR-team?
Valget afhænger af hastighed, læring og kontrol: et bureau giver ofte hurtigere opstart, mens et in-house SDR-team giver mere intern viden over tid.
Hvis I er en cybersecurity-virksomhed med begrænsede interne salgsressourcer, er bureau ofte den hurtigste vej til markedet. I slipper for rekruttering, onboarding og den tid, det tager at få et nyt team op på høj samtalekvalitet. Det er især relevant, hvis I vil teste segmenter eller budskaber hurtigt.
In-house giver til gengæld mere direkte kontrol over træning, produktviden og løbende feedback fra markedet. Hvis jeres løsning er teknisk tung, og salgsprocessen er lang, kan det være en fordel at have kompetencen tæt på produktteamet.
Trade-offet er ret enkelt. Hvis I mangler fart, så peger valget ofte mod bureau. Hvis I mangler intern læring og vil bygge et varigt outbound-maskineri, kan in-house være bedst. Mange ender med en hybridmodel, hvor et eksternt bureau åbner dørene, mens interne specialister overtager senere i processen.
Hvordan tester du et bureau i en pilotkampagne?
En pilotkampagne bør være kort, målelig og stram i scope; Salgs.dk peger relevant på daglig rapportering og evaluering som nyttig praksis, når et bureau skal testes.
Start med ét klart segment. Det kan være danske produktionsvirksomheder med 100 til 500 ansatte, SaaS-virksomheder med compliance-pres eller offentligt orienterede leverandører med høje sikkerhedskrav. Jo skarpere udgangspunkt, desto mere brugbar bliver læringen.
Definér derefter ét hovedmål. Det kan være kvalificerede møder, adgang til beslutningstagere eller validering af et budskab om eksempelvis sårbarhedsstyring. Hvis piloten skal måle alt på én gang, bliver data svære at bruge.
Bagefter bør du holde fokus på tre spørgsmål: ramte vi de rigtige personer, skabte budskabet respons, og var møderne salgsbrugbare? Det sidste punkt er det vigtigste. En pilot er ikke bestået, bare fordi kalenderen blev fyldt.
"Hos Salgs.dk er daglig rapportering og markedsanalyser en del af processen fra planlægning til evaluering."
En almindelig misforståelse er, at en pilot først giver værdi, når den skaber direkte salg. I cybersecurity kan den største gevinst være læring om indvendinger, timing, compliance-krav og hvilke køberroller der faktisk tager møder.
Hvad er forskellen på volume-bureauer og kvalitetsdrevne bureauer?
Forskellen er enkel: volume-bureauer optimerer for aktivitet, mens kvalitetsdrevne bureauer optimerer for relevante møder og bedre adgang til de rigtige beslutningstagere.
I cybersecurity er kvalitetsmodellen ofte stærkere. Samtalerne kræver, at sælgeren kan tale meningsfuldt om trusselsbillede, risiko og modenhed uden at overdrive. Hvis pitch er for generisk, bliver det hurtigt afvist som støj.
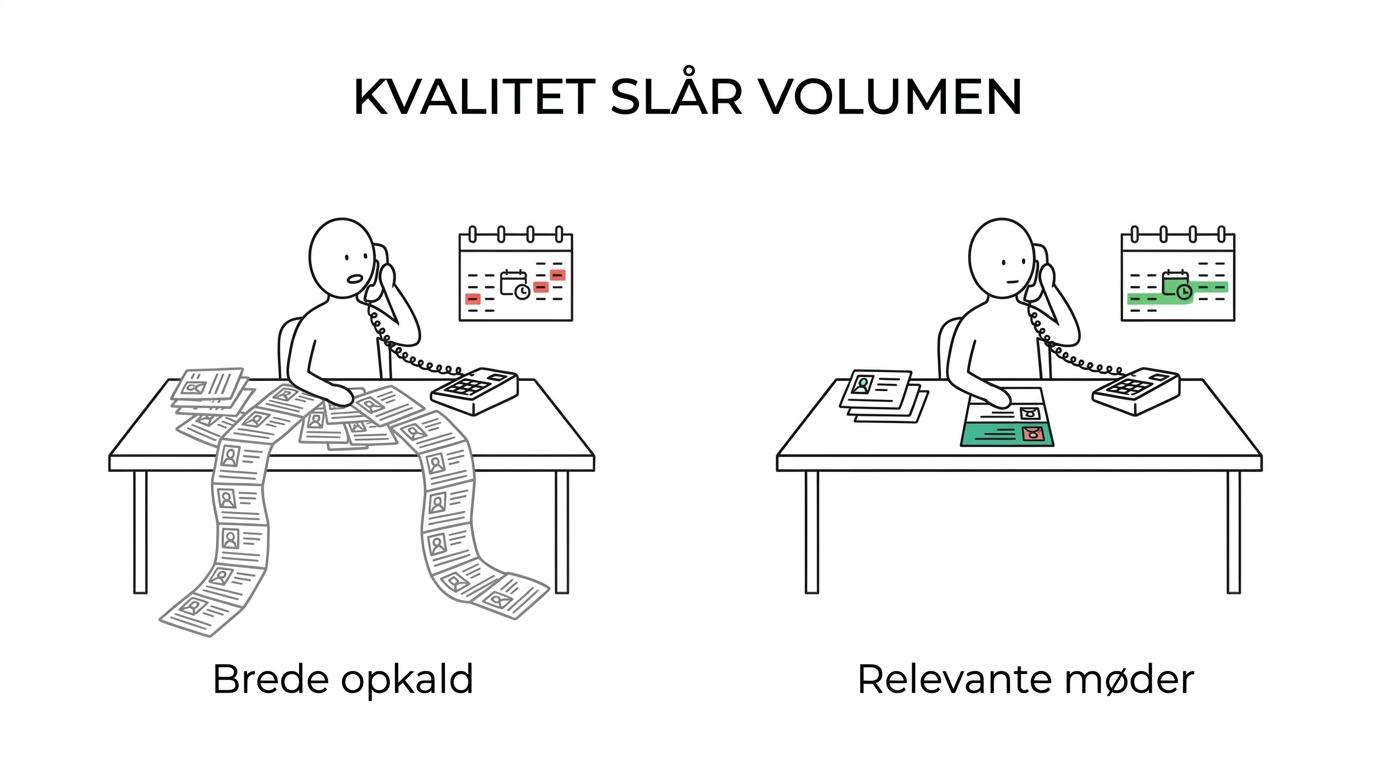
Volume kan stadig have en plads. Hvis I sælger et mere standardiseret sikkerhedsprodukt med kort salgsproces, kan høj aktivitet give mening. Men hvis jeres løsning retter sig mod komplekse miljøer, enterprise eller regulerede brancher, vil præcision typisk slå tempo.
Det er her, mange købere går galt. De sammenligner pris pr. møde uden at sammenligne værdien af mødet. Et billigt møde med en forkert kontaktperson er dyrere end et dyrere møde med reel købsrelevans.
Hvordan sikrer du compliance, data og samtykke i praksis?
Compliance kræver faste rutiner: datakilder skal være klare, Robinsonlisten skal håndteres korrekt, og persondata må kun bruges inden for de tilladte rammer.
Start med at kortlægge, om målgruppen er selskaber eller enkeltmandsvirksomheder. Den forskel er afgørende. Hvis en kampagne glider fra klassisk B2B over i kontakter, der reelt er omfattet af stærkere beskyttelse, stiger risikoen hurtigt.
Lav derefter en enkel proces for datakontrol. Hvem har fremskaffet data, hvilke felter bruges, og hvordan bliver indsigelser registreret? Datatilsynets fokus på dataminimering gør det klogt at arbejde med mindst mulige, men relevante, kontaktoplysninger.
Til sidst skal bureauet kunne dokumentere, hvordan frabedelser håndteres. Det er ikke nok at sige, at man “respekterer ønsker”. Hvis nogen frabeder sig kontakt, skal det registreres og efterleves i praksis.
Et godt tip er at teste bureauets compliance-sprog i salgsmødet. Hvis de bliver uklare, når du spørger til hjemmel, Robinsonlisten eller slettepraksis, bliver de næppe skarpere i driften.
Hvilke budskaber virker bedst over for CISO’er, IT-chefer og ledelsen?
De bedste budskaber kobler teknisk risiko til forretningskonsekvens og bruger konkrete trusselsmønstre, som CFCS og DKCERT gør relevante i markedet.
Center for Cybersikkerhed har beskrevet cybertruslen mod Danmark med skærpet alvor, og truslen fra destruktive cyberangreb blev hævet til middel i juni 2024. Samtidig oplyser DKCERT, at 768 CVE’er i 2024 blev rapporteret som udnyttet in-the-wild, hvilket var 20 procent højere end de 639 i 2023. Den type tal gør én ting tydelig: outreach skal handle om reel risiko, ikke om abstrakt “digital tryghed”.
Over for IT-chefer og IT-chef virker det ofte bedre at tale om angrebsflade, sårbarhedsstyring, beredskab og prioritering end om features. Over for ledelsen skal samtalen typisk oversættes til driftspåvirkning, tab, forsyningskæde, compliance og ansvar.
"Salgs.dk har fokus på adgang til beslutningstagere og kvalificerede kundemøder frem for ren opkaldsvolumen."
Hvis målgruppen reagerer med “vi har allerede værktøjer”, er det sjældent et nej. Det er ofte et signal om, at vinklen skal flyttes fra produkt til modenhed, integration eller risikoblindheder.
Hvilke KPI’er bør cybersecurity-virksomheder følge?
De vigtigste KPI’er er mødekvalitet, adgang til beslutningstagere, show rate og pipeline-påvirkning, ikke kun bookinger pr. uge.
Det er fristende at måle alt på antal møder, fordi tallet er nemt at forstå. I cybersecurity er det sjældent nok. En stærk KPI-model følger hele vejen fra første kontakt til reel salgsmulighed.
Brug gerne disse fem målepunkter som minimum:
- Kontaktkvalitet: Andel af samtaler med relevante roller
- Mødekvalitet: Andel af møder, der matcher ICP og et konkret behov
- Show rate: Hvor mange bookede møder bliver faktisk gennemført
- Sales acceptance: Hvor mange møder accepteres af jeres sælgere som reelle muligheder
- Pipeline-påvirkning: Hvor mange muligheder går videre til næste salgsfase
Hvis show rate er høj, men sales acceptance er lav, er problemet ofte kvalificeringen. Hvis acceptance er høj, men pipeline ikke flytter sig, er problemet ofte budskab, timing eller intern opfølgning. Den slags if-then-logik giver et langt bedre grundlag for at styre bureauet end rå aktivitetsdata.
Cybersecurity er sjældent et marked, hvor “mere af det samme” løser problemet. Det bureau, der vinder på sigt, er normalt det, der kan forbinde lovlig outreach, skarp datahygiejne og troværdige samtaler med de rigtige mennesker.